sanggara.my.id
HOMELAB ONLINE
Profil Spesifikasi Studi Kasus (4) Kontak
Junior Network & Infrastructure Engineer • Jakarta, ID

Sandi Anggara Putra

Junior Network Engineer • NOC • IT Support Specialist

Terbuka untuk posisi Junior Network Engineer, NOC, dan IT Support Specialist. Membangun dan memvalidasi arsitektur jaringan enterprise multi-vendor (Cisco IOS, Fortinet FortiGate, Proxmox VE, PNETLab). Berpengalaman mengonfigurasi routing protocol (OSPFv2, BGP), switching high-availability (HSRP, LACP EtherChannel, 802.1Q VLAN Trunking), packet capture otentik (Wireshark .pcapng), dan Root Cause Analysis (RCA).

PNETLab Emulator
Cisco (IOS / ASA)
Fortinet (FortiGate)
Proxmox VE
VMware ESXi
srv-homelab-01.sanggara.my.id
ONLINE • 443/HTTPS
Hypervisor & Virtual Platform

Proxmox VE 8.x & PNETLab Multi-Vendor Canvas

Dedicated Bare-Metal Host, Linux Bridge (vmbr0/1), 802.1Q VLAN Trunking.

Enterprise Protocol Stack
OSPFv2 P2P LACP EtherChannel ROAS / 802.1Q PAT / Dynamic NAT IPsec IKEv2
Dokumentasi Terverifikasi: 4 Lab • Wireshark PDU Captures
Recruiter Quick Summary • Status: Siap Bergabung (Ready to Hire)
Target Role: Junior Network Engineer • NOC • IT Support Specialist
Vendor Network Cisco IOS • Fortinet
Virtual Platform Proxmox VE • PNETLab
Protokol Diuji OSPF, BGP, HSRP, LACP
Verifikasi Otentik 4 Lab + Raw Wireshark

Homelab Hardware & Hypervisor Specs

Spesifikasi server fisik dan platform virtualisasi pengujian topologi jaringan.

Layer 1: Bare-Metal Hypervisor

Proxmox VE & VMware ESXi

Fondasi server fisik homelab untuk menjalankan container, VM nested virtualization, bridge VLAN, dan host utama emulator.

  • • Nested Virtualization (Intel VT-x / AMD-V)
  • • Linux Bridges (vmbr0/1) & 802.1Q Trunking
  • • Dedicated RAM & vCPU Allocation
Layer 2: Emulation Platform

PNETLab Environment

Environment tempat seluruh topologi jaringan enterprise dibangun, dihubungkan secara virtual, dan diuji.

  • • Multi-Vendor Topology Canvas
  • • Kernel-based QEMU/KVM & Cisco IOL Engine
  • • Real-time Wireshark Live Packet Sniffing
Layer 3: Virtual Nodes in PNETLab

Cisco & Fortinet Nodes

Perangkat aktif yang berjalan di dalam kanvas PNETLab untuk simulasi routing enterprise dan firewalling.

  • • Cisco: IOSv, IOL L2/L3, CSR1000v, ASA
  • • Fortinet: FortiGate-VM (Next-Gen Firewall)
  • • BGP, OSPF, IPsec VPN, SD-WAN, NAT

Dokumentasi Lab & Troubleshooting

Studi kasus terverifikasi, skema topologi, verifikasi paket Wireshark, dan Root Cause Analysis (RCA).

Filter Cepat:
Cisco (IOS-XE/IOL/ASA) • Routing & Switching (Enterprise Network Integration) Studi Kasus Unggulan
28 Okt 2026

Integrasi Jaringan Kantor Pusat (HQ), Cabang (Branch), dan ISP (VLAN, LACP, OSPF, PAT, & ACL) Buka Detail Lab

Deskripsi Skenario & Tujuan Lab:

Perusahaan baru saja membuka kantor cabang (Branch) dan membutuhkan integrasi jaringan end-to-end yang andal serta aman dengan Kantor Pusat (HQ) dan ISP. Saat ini, jaringan di kantor pusat belum memiliki segmentasi trafik antara Karyawan, Tamu, dan Management, masih rentan terhadap single point of failure pada link antar-switch, serta belum memiliki mekanisme pertukaran rute otomatis ke kantor cabang dan translasi IP menuju internet. Target Solusi: Membangun infrastruktur Layer 2 (VLAN, LACP EtherChannel, Rapid-PVST+, dan Port Security), mengimplementasikan Inter-VLAN Routing (ROAS) beserta layanan DHCP Server terpusat, mengonfigurasi perutean dinamis OSPFv2 Single-Area yang dilengkapi Floating Static Route sebagai jalur cadangan, menerapkan NAT Overload (PAT) untuk akses internet, serta membatasi hak akses jaringan Tamu terhadap Server internal dan jaringan Management menggunakan Extended ACL.
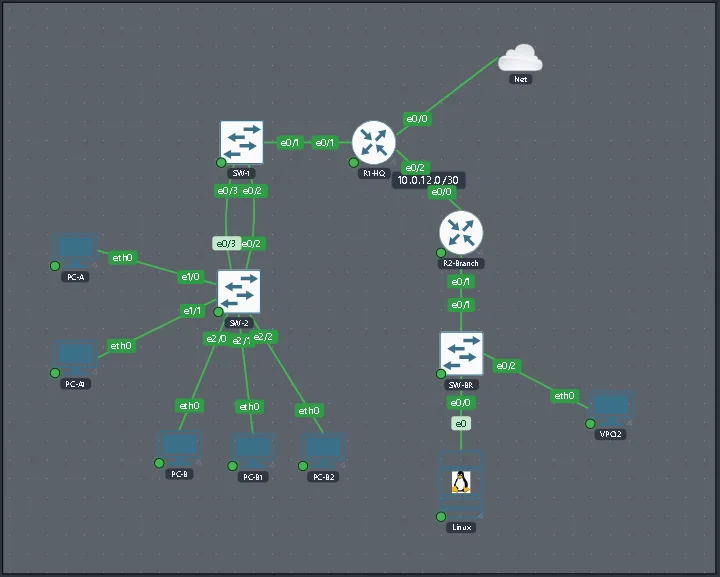
Diagram Topologi Perbesar
Topologi Integrasi Jaringan Kantor Pusat (HQ), Cabang (Branch), dan ISP (VLAN, LACP, OSPF, PAT, & ACL)
Troubleshooting & Debugging Analysis
Kendala / Error Yang Terjadi:

Gagal melakukan koneksi ping ke IP Address Management Switch melalui VLAN 99.

Solusi & Root Cause Analysis (RCA):

Ubah Native VLAN dari default (VLAN 1) menjadi VLAN 99.
Cisco (IOS-XE/IOL/ASA) • High Availability (HSRP Dual-Stack & IP SLA Object Tracking), IP Services (DHCP Relay, NAT/PAT, NTP, Syslog), OSPF & IPv6 Routing, Layer 2 Security (DHCP Snooping & DAI) Deskripsi Skenario / Problem Statement *:
22 Okt 2026

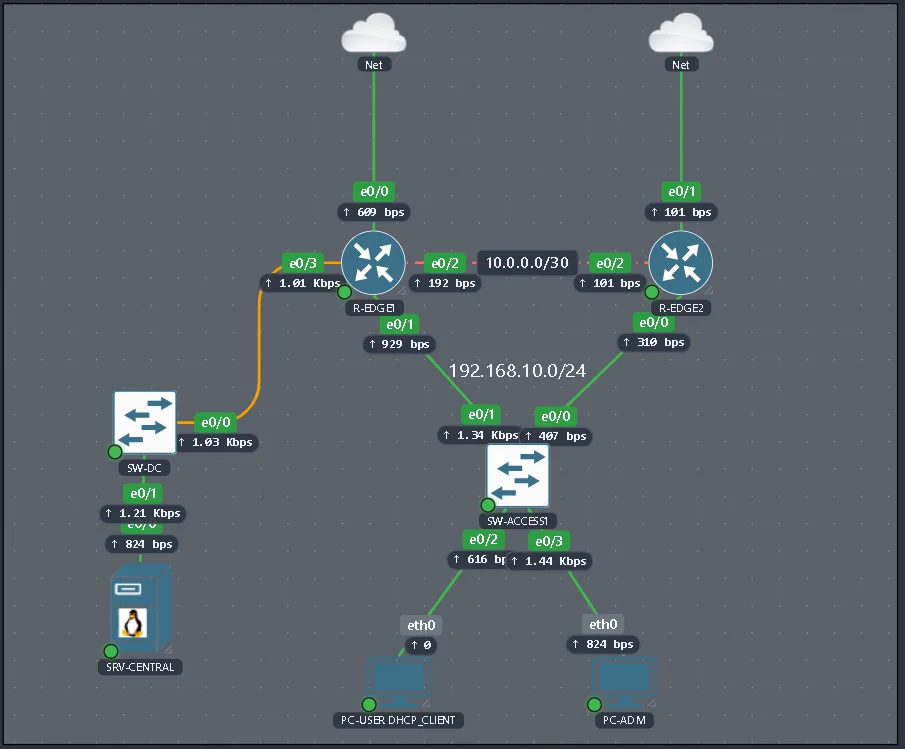
High Availability Dual-Stack Gateway (HSRP v2 + IP SLA Tracking), DHCP Relay, NAT Overload/Static, & Layer 2 Security (DHCP Snooping & DAI ARP ACL) Buka Detail Lab

Deskripsi Skenario & Tujuan Lab:

Perusahaan membutuhkan arsitektur Edge & Access Network berstandar High Availability yang tahan terhadap kegagalan perangkat maupun putusnya jalur internet ISP (WAN Brownout/Blackout). Solusi dirancang menggunakan HSRP versi 2 Dual-Stack (Group 10 untuk IPv4 & Group 110 untuk IPv6) yang dikombinasikan dengan IP SLA ICMP-Echo (8.8.8.8) dan Object Tracking (track 1) agar router utama otomatis menurunkan prioritas HSRP dan mencabut default route ketika koneksi WAN terputus. Selain itu, layanan DHCP, Web, NTP, dan Syslog (SRV-CENTRAL) dipusatkan di segmen Data Center (192.168.50.0/24) yang terhubung ke R-EDGE1 E0/3, sementara switch akses (SW-ACCESS) diamankan menggunakan DHCP Snooping (tanpa Option 82, rate-limit 10 pps) dan Dynamic ARP Inspection (DAI) dengan ARP Access-List (PERMIT_ADMIN) untuk mengakomodasi host ber-IP statis (PC-ADM & SVI Vlan10).

Diagram Topologi Perbesar
Topologi High Availability Dual-Stack Gateway (HSRP v2 + IP SLA Tracking), DHCP Relay, NAT Overload/Static, & Layer 2 Security (DHCP Snooping & DAI ARP ACL)
Cisco (IOS-XE/IOL/ASA) • Multilayer Switching, Multi-Group HSRP, Dual-Stack OSPFv2, WAN Failover, & L2/VTY Hardening
20 Nov 2026

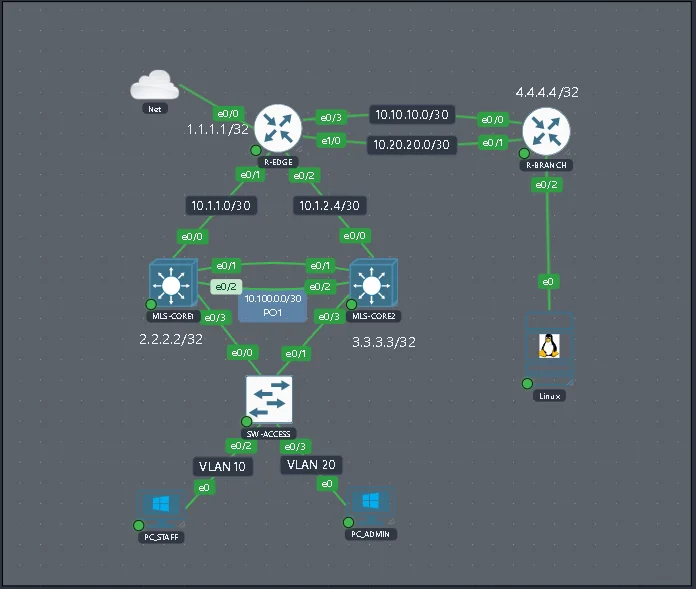
CCNA 200-301 Lab #4: Enterprise 3-Tier Campus (Multilayer Switching, L3 EtherChannel, Dual-Group HSRP Load-Sharing, Dual-Stack OSPFv2, Floating Static WAN, & VTY ACL) Buka Detail Lab

Deskripsi Skenario & Tujuan Lab:

Perusahaan meng-upgrade jaringan Kantor Pusat dari model Router-on-a-Stick (ROAS) menjadi arsitektur Collapsed Core / Distribution Multilayer Switch (MLS-CORE1 & MLS-CORE2) untuk menghilangkan bottleneck trafik antar-VLAN. Agar kedua Multilayer Switch bekerja optimal (tidak ada satu switch yang menganggur), diterapkan Multi-Group HSRP Load-Sharing di mana VLAN 10 (Staff) menggunakan MLS-CORE1 sebagai gateway utama dan VLAN 20 (Voice/Data) menggunakan MLS-CORE2 sebagai gateway utama, selaras dengan pembagian Root Bridge Rapid-PVST+. Koneksi antar-Core Switch menggunakan Layer 3 LACP EtherChannel (no switchport), sedangkan konektivitas menuju Edge Router (R-EDGE) dan Branch Router (R-BRANCH) dijalankan secara Dual-Stack (OSPFv2 & OSPFv3 Area 0) dengan jalur WAN Utama (OSPF) dan WAN Cadangan (Floating Static Route). Seluruh perangkat diamankan dengan SSH + VTY Access-Class yang hanya mengizinkan akses remote dari subnet Management/Admin.

Diagram Topologi Perbesar
Topologi CCNA 200-301 Lab #4: Enterprise 3-Tier Campus (Multilayer Switching, L3 EtherChannel, Dual-Group HSRP Load-Sharing, Dual-Stack OSPFv2, Floating Static WAN, & VTY ACL)
Cisco (IOS-XE/IOL/ASA) • Enterprise Network Implementation: Layer 2 Switching (VLAN, LACP, RPVST+), Inter-VLAN Routing (ROAS & DHCP), OSPFv2 Single-Area, NAT Overload (PAT), & Security Policy (Extended ACL)
2 Nov 2026

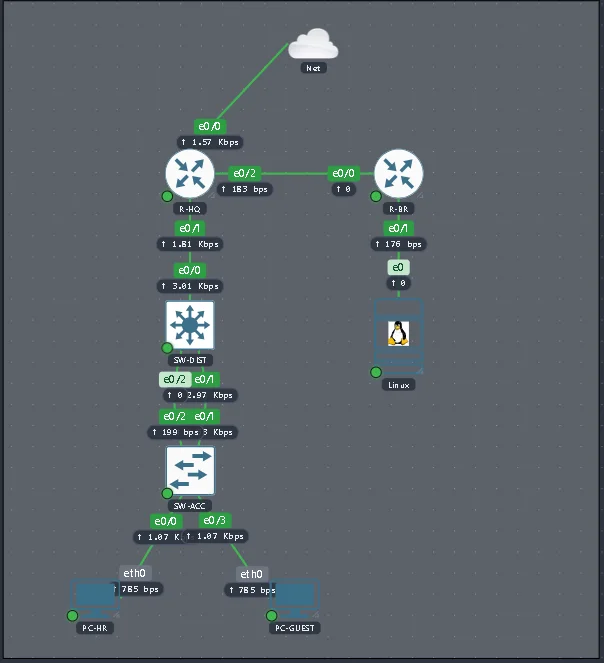
CCNA 200-301 Lab #3: Implementasi Jaringan Enterprise HQ-Branch Terpadu Buka Detail Lab

Deskripsi Skenario & Tujuan Lab:

Perusahaan membutuhkan pembangunan infrastruktur jaringan baru dari nol (greenfield deployment) yang menghubungkan Kantor Pusat (R-HQ, SW-DIST, SW-ACC), Kantor Cabang (R-BR & SRV-BR), serta koneksi internet menuju WAN Cloud (10.0.137.254). Jaringan harus mampu memisahkan segmen trafik staf HR (VLAN 10), Tamu/Guest (VLAN 20), dan Management Switch (VLAN 99), menyediakan redundansi link antar-switch menggunakan LACP EtherChannel, memberikan layanan IP otomatis melalui DHCPv4 Server terpusat pada router ROAS, mempertukarkan rute secara dinamis antara HQ dan Cabang menggunakan OSPFv2 Area 0 (Point-to-Point), menyediakan akses internet bagi seluruh subnet internal melalui NAT Overload (PAT), serta menerapkan kebijakan keamanan Extended ACL agar segmen Tamu tidak dapat mengakses Internal Server di kantor cabang maupun subnet Management.

Diagram Topologi Perbesar
Topologi CCNA 200-301 Lab #3: Implementasi Jaringan Enterprise HQ-Branch Terpadu
7 Bukti Verifikasi & Capture Siap
Hubungi Langsung • Saluran Rekrutmen

Tertarik Mendiskusikan Peluang Kerja Sama atau Rekrutmen?

Saya terbuka untuk posisi Junior Network Engineer, NOC, dan IT Support Specialist. Seluruh konfigurasi node, skema topologi, dan raw capture paket Wireshark siap didemokan secara langsung.

LinkedIn Profil in/sandianggaraputra
Target Posisi Junior Network • NOC • IT Support On-site / Hybrid / Remote
Ready